Продолжаем разбираться с облачной платформой cloud.ru и сегодня займемся хранилищем артефактов.
Достоинства хранилища артефактов Docker в Cloud.ru
1. Интеграция с экосистемой Cloud.ru
- Тесная интеграция с другими сервисами платформы: Kubernetes‑кластерами (Managed Kubernetes), виртуальными машинами, сетями и системами мониторинга.
- Упрощённое развёртывание: образы из реестра можно напрямую использовать в Managed Kubernetes без дополнительной настройки.
- Единая аутентификация через IAM Cloud.ru — не нужно управлять отдельными учётными данными.
2. Безопасность
- Аутентификация и авторизация на базе IAM Cloud.ru: детальное управление правами доступа (кто может читать, писать или удалять образы).
- Шифрование данных в покое (at‑rest) и при передаче (in‑transit, через HTTPS/TLS).
- Поддержка приватных репозиториев по умолчанию — образы не видны извне без явного предоставления доступа.
- Сканирование уязвимостей (если доступно в тарифе) — автоматическая проверка образов на наличие известных проблем безопасности.
3. Надёжность и доступность
- Географическое распределение и репликация данных — образы хранятся с резервированием, что обеспечивает высокую доступность и отказоустойчивость.
- Гарантированная сохранность данных за счёт встроенных механизмов бэкапирования и репликации на уровне платформы.
- SLA (соглашение об уровне обслуживания) от Cloud.ru — гарантированное время бесперебойной работы сервиса.
4. Производительность и масштабируемость
- Высокая пропускная способность сети внутри платформы Cloud.ru — быстрая загрузка и выгрузка образов, особенно при использовании с другими сервисами Cloud.ru (например, Managed Kubernetes).
- Автоматическое масштабирование хранилища — не нужно заранее выделять место, хранилище растёт вместе с потребностями проекта.
- Оптимизация для работы в облаке — минимизация задержек при развёртывании контейнеров в кластерах Cloud.ru.
5. Управление и контроль
- Веб‑консоль управления — наглядный интерфейс для просмотра образов, тегов, истории загрузок, а также для настройки политик очистки.
- Политики очистки — автоматическое удаление старых или неиспользуемых тегов по заданным правилам (например, хранить только 5 последних версий), что помогает экономить место.
- Версионирование и тегирование — чёткое отслеживание версий приложений через теги Docker (
v1.0.0,latestи т. д.). - Аудит действий — логирование операций (загрузка, удаление, скачивание образов) для соответствия требованиям безопасности и комплаенса.
6. Экономическая эффективность
- Оплата по факту использования — вы платите только за фактически занятое место в хранилище, без предоплаты за ёмкость.
- Оптимизация затрат при использовании с другими сервисами Cloud.ru — часто трафик между сервисами внутри одной зоны доступности не тарифицируется или тарифицируется по льготным ставкам.
- Гибкие тарифные планы — возможность выбрать план, соответствующий потребностям проекта (от базовых до корпоративных с расширенными функциями).
7. Соответствие требованиям и стандартам
- Локализация данных — данные хранятся в российских дата‑центрах, что важно для соблюдения требований законодательства РФ (например, 152‑ФЗ).
- Соответствие отраслевым стандартам безопасности и защиты данных, поддерживаемым платформой Cloud.ru.
8. Удобство для DevOps и CI/CD
- Полная совместимость с Docker CLI — привычные команды
docker login,docker push,docker pullработают без изменений. - Интеграция с CI/CD‑системами (GitLab CI, GitHub Actions, Jenkins и др.) — автоматизация сборки и публикации образов в реестр как часть пайплайна.
- API для автоматизации — возможность программно управлять образами, репозиториями и политиками доступа.
9. Поддержка и документация
- Официальная документация на русском языке с примерами и инструкциями.
- Техническая поддержка от Cloud.ru — помощь в решении проблем и вопросов по работе с реестром.
- Сообщество и знания — доступ к базам знаний, форумам и примерам от других пользователей Cloud.ru.
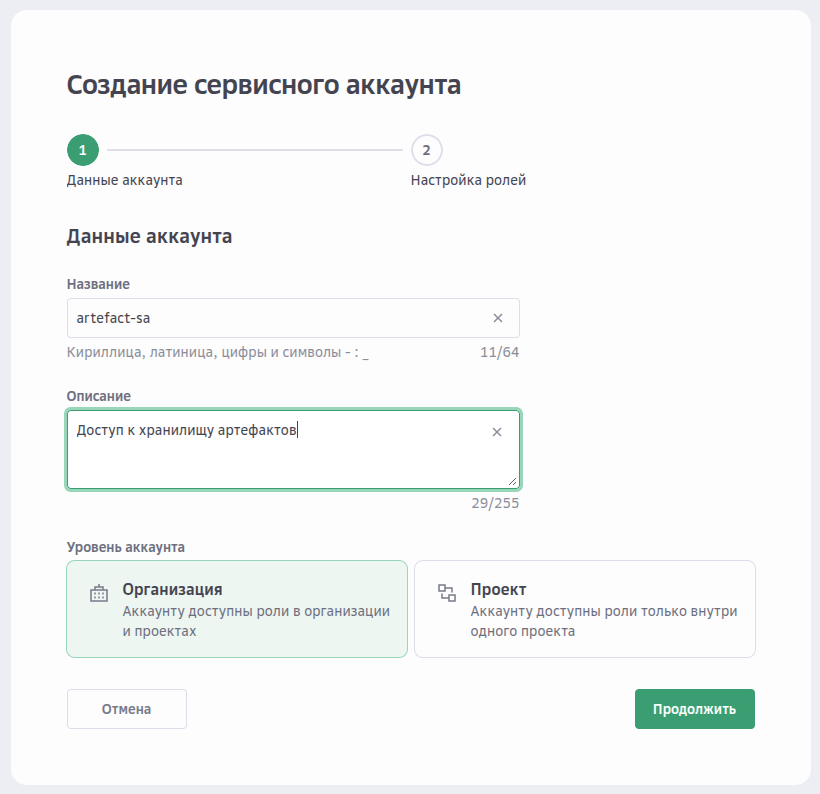
Создаем сервисного пользователя для работы с артефактами
Операция аналогичная том, что мы рассмативаи в татье по работе с объектным хранилищем S3.
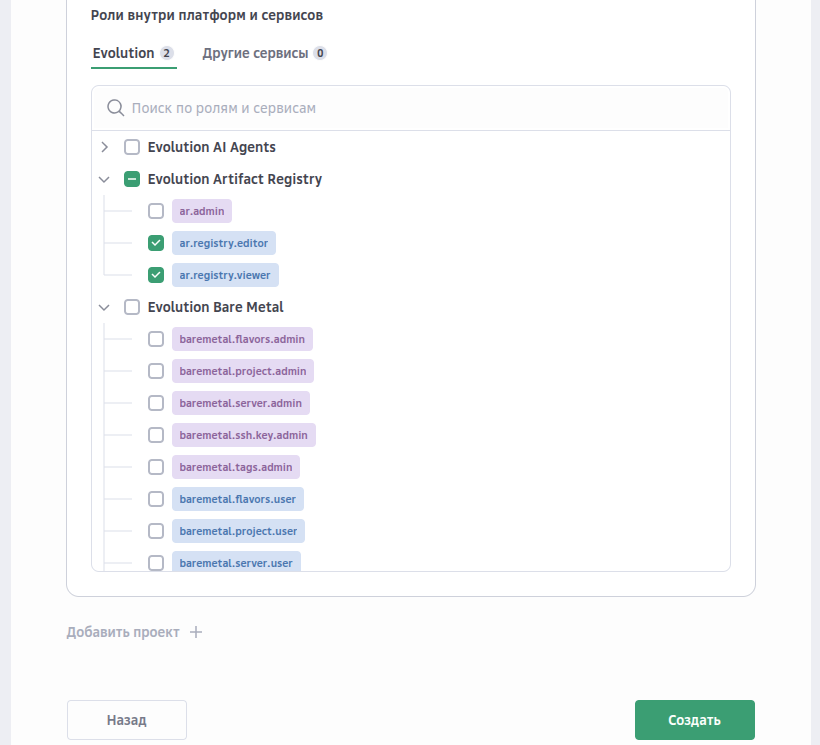
Ограничиваем роли пользователя только работой с хранилищем артефактов.
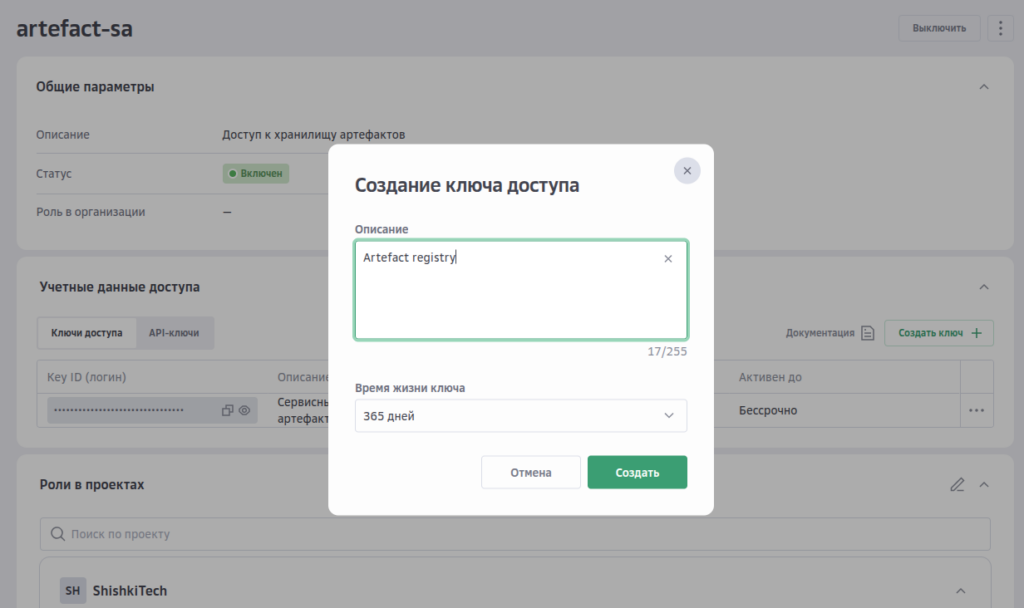
Создаем ключ доступа к реджестри.
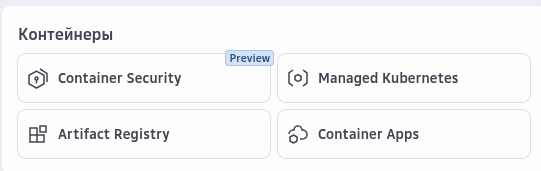
Создание репозитория контейнеров
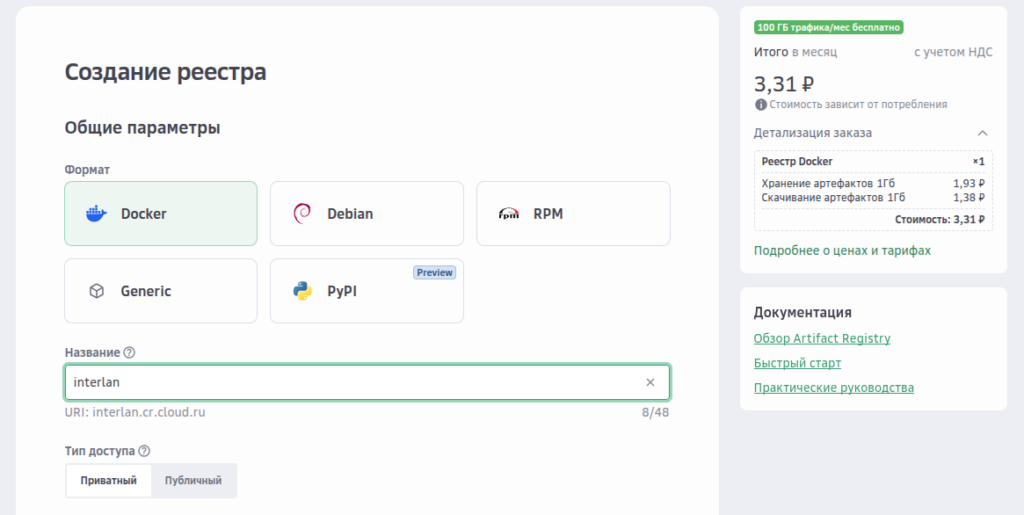
Создаем Docker regestry.
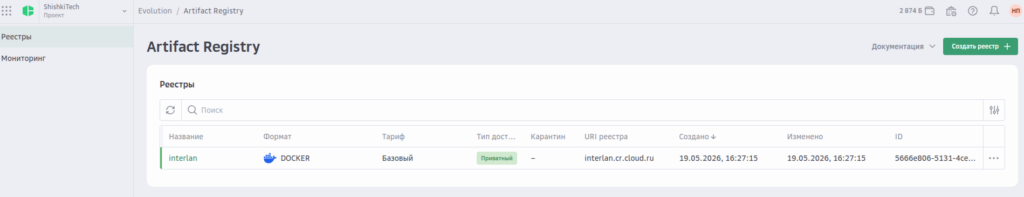
Ждем окончания создания.
Авторизация в хранилище артефактов
пуцпцр
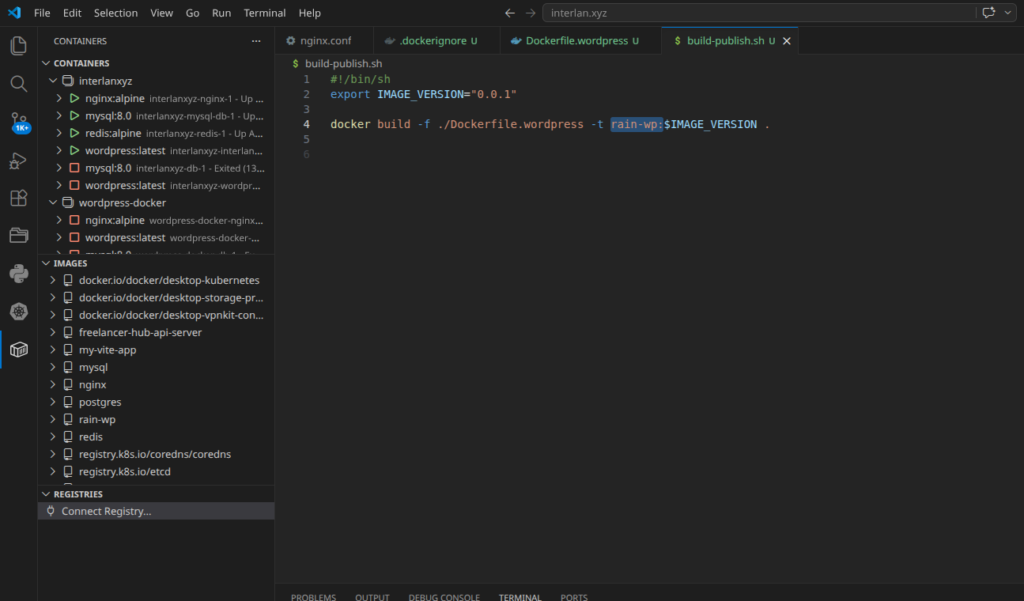
# docker login interlan.cr.cloud.ru -u {keyid} -p {password}Сборка и публикация образа
$ docker build -f ./Dockerfile.wordpress -t interlan.cr.cloud.ru/{repository_name}:{tag} .
$ docker push interlan.cr.cloud.ru/{repository_name}:{tag}
Плагин VSCode для работы с контейнерами
Установим удобный плагин для работы с Docker в VSCode.
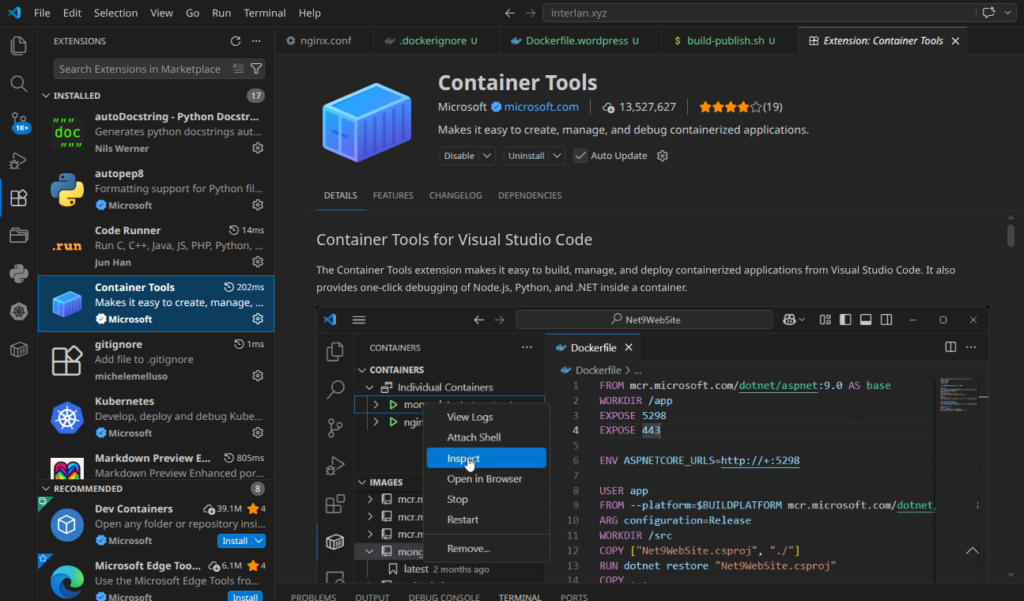
Container Tools для VS Code — это комплексный инструмент для:
- разработки в контейнерах (Dev Containers);
- управления контейнерами и образами;
- интеграции с реестрами (включая Cloud.ru);
- работы с Docker Compose;
- отладки приложений в контейнерной среде.
Плагин существенно упрощает рабочий процесс, минимизирует переключение между инструментами и позволяет сосредоточиться на разработке.